
Після кібератаки ввечері 1 листопада "Повітряна тривога" відновила основні сповіщення, але відображення повітряних цілей ще вимкнене, а підтверджених випадків зламу смартфонів через посилання з фальшивої розсилки наразі немає.
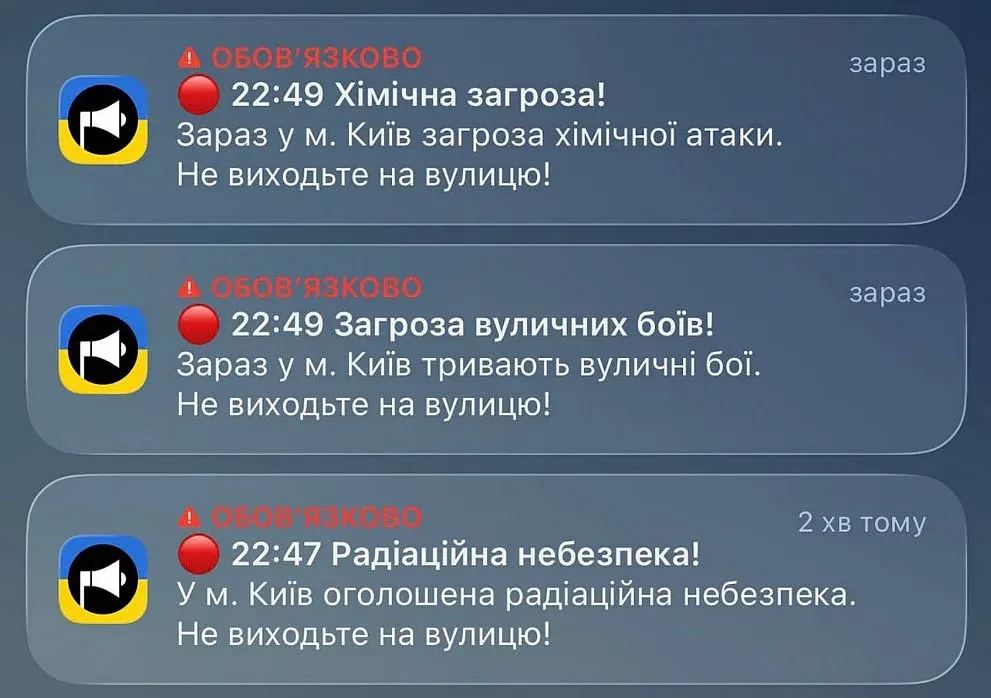
Хакерську атаку підтвердила команда застосунку. Через нього українцям надходили фейкові повідомлення про радіаційну та хімічну небезпеку, вуличні бої та інші загрози. Розробники вимкнули push-сповіщення та тимчасово зупинили сервіс.
За сім хвилин — 122 хибні тривоги
За підрахунками команди alerts.in.ua, фальшиві сигнали надходили з 22:47 до 22:54 за київським часом. Система зареєструвала 122 хибні тривоги: 103 повітряні, по 5 повідомлень про радіаційну небезпеку, хімічну загрозу та вуличні бої, ще 4 — про артобстріли. Йдеться саме про записи в системі для різних територій, а не кількість повідомлень, які отримав кожен користувач додатку.
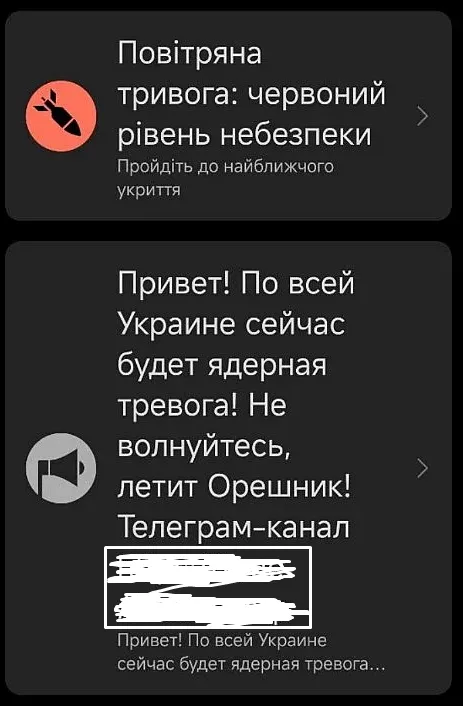
У розсилці також з'явився текст російською про "ядерну тривогу" та політ "Орєшніка" з посиланням на сторонній Telegram-канал. Повітряні сили спростували радіаційну загрозу.
Команда alerts.in.ua повідомила також про DDoS-атаку на свій сайт, яка почалася о 22:54. Хибні записи зі своєї карти та історії вона остаточно прибрала о 00:03. Уже о 00:05 сервіс зареєстрував першу справжню повітряну тривогу після інциденту.
Що вже працює у "Повітряній тривозі"
У ніч проти 2 листопада розробники повідомили про поступове відновлення сервісу. Користувачам знову надходять push-сповіщення, а на карті доступні жовтий та червоний рівні небезпеки.
Відображення повітряних цілей тимчасово призупинене. Команда також заявила про додаткові заходи захисту. Строку повернення всіх функцій не назвали.
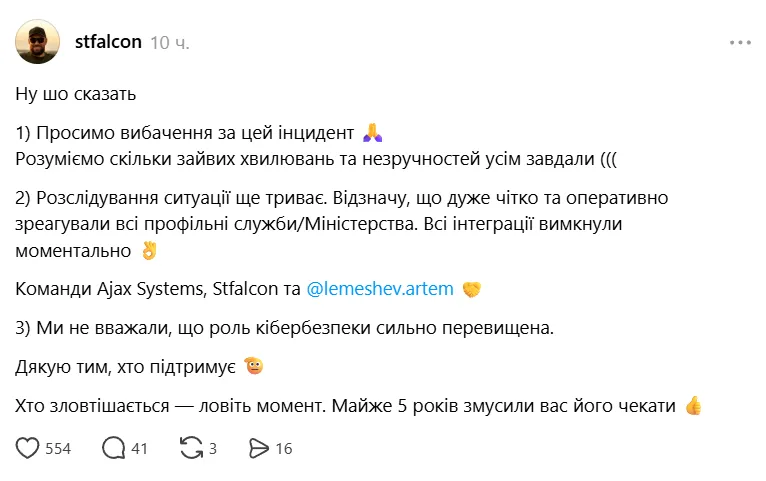
Подробиць щодо технічних причин втручання не оприлюднили. У заяві Stfalcon після інциденту йдеться про розслідування. Тому версії про викрадені паролі, заражений комп'ютер оператора чи конкретну вразливість зараз залишаються непідтвердженими.
Чи могли зламати телефони через посилання
Після атаки в Telegram почали поширювати твердження, що зловмисники отримують доступ до телефонів людей, які відкрили посилання зі сповіщення. Публічних підтверджень таких випадків саме в межах цього інциденту зараз немає.
Розробники заявили, що "Повітряна тривога" не зберігає персональних даних, і закликали не переходити за підозрілими посиланнями.
Сам факт переходу за посиланням ще не доводить зламу пристрою. Якщо ж після цього людина вводила пароль, код авторизації або завантажувала/встановлювала невідомий файл, варто перевірити безпеку своїх облікових записів.
У разі підозрілої активності в Telegram рекомендуємо відкрити розділ "Пристрої", завершити невідомі сеанси та ввімкнути двофакторну автентифікацію. Про шахрайство можна повідомити через офіційну форму звернення в Кіберполіцію.
На Львівщині хибний сигнал пролунав із гучномовців
Наслідки інциденту не обмежилися екранами смартфонів. Департамент цивільного захисту Львівської ОВА повідомив, що через збій частина сигнально-гучномовних пристроїв в області відтворила сигнал "Радіаційна небезпека". У відомстві наголосили, що реальної загрози не було.
ДСНС заявила про штатну роботу загальнодержавної системи оповіщення. Для перевірки загроз слід користуватися офіційними повідомленнями Повітряних сил і місцевої влади. У Києві, за повідомленням міської адміністрації, "Київ Цифровий" та вулична система оповіщення продовжували працювати.
Чому неправдиві тривоги з'явилися на інших картах
Команда alerts.in.ua пояснила, що автоматично отримує інформацію через офіційний API "Повітряної тривоги". Коли джерело почало передавати хибні сигнали, вони відобразилися також і на її карті. Тобто зламу кожного окремого сервісу не було.
Також це підтвердила і єТривога. Її команда тимчасово відключила автоматичне отримання тривог із цього джерела, а о 00:15 2 листопада повернула його після відновлення коректних даних.
У Росії цієї ночі також зламали застосунок МНС
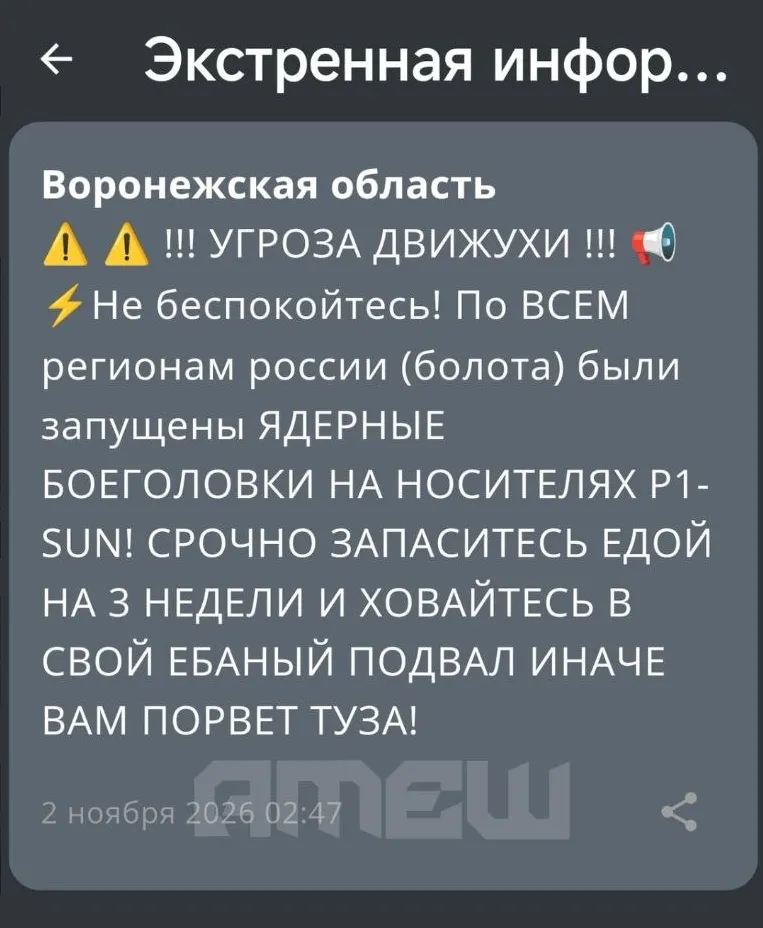
У ніч проти 2 листопада фальшиві попередження отримували й росіяни. У повідомленнях ішлося про "ядерні боєголовки", які буцімто летять на регіони РФ.
Російське МНС підтвердило кібератаку на свій мобільний застосунок. У відомстві визнали, що сторонні особи змогли розіслати неправдиву інформацію.
За заявою МНС РФ, сирени, гучномовці, SMS, теле- та радіооповіщення працюють штатно, а мобільний сервіс відновлюють.
Хто організував цю атаку, достеменно не встановлено. У каналі партизанського руху "АТЕШ" також опублікували коротке повідомлення про злам застосунку МНС:
 Даних, які доводили б, що це була українська відповідь на атаку "Повітряної тривоги" наразі немає.
